Google 1,3 milliondan gowrak Android TV enjamynda işleýän uly botneti ýapdy
Google-nyň Howp Bilimi topary Shenzhen merkezli Videostrong Technology tarapyndan döredilen x.cpe botnetini tapyp, 1,3 milliondan gowrak Android TV enjamynda işleýän botneti ýapdy.
Google-nyň Howp Bilimi topary x.cpe atly uly botnetiň işini togtatdy. Bu botnet 1,3 milliondan gowrak Google tassyklanan Android TV enjamynda işleýärdi.
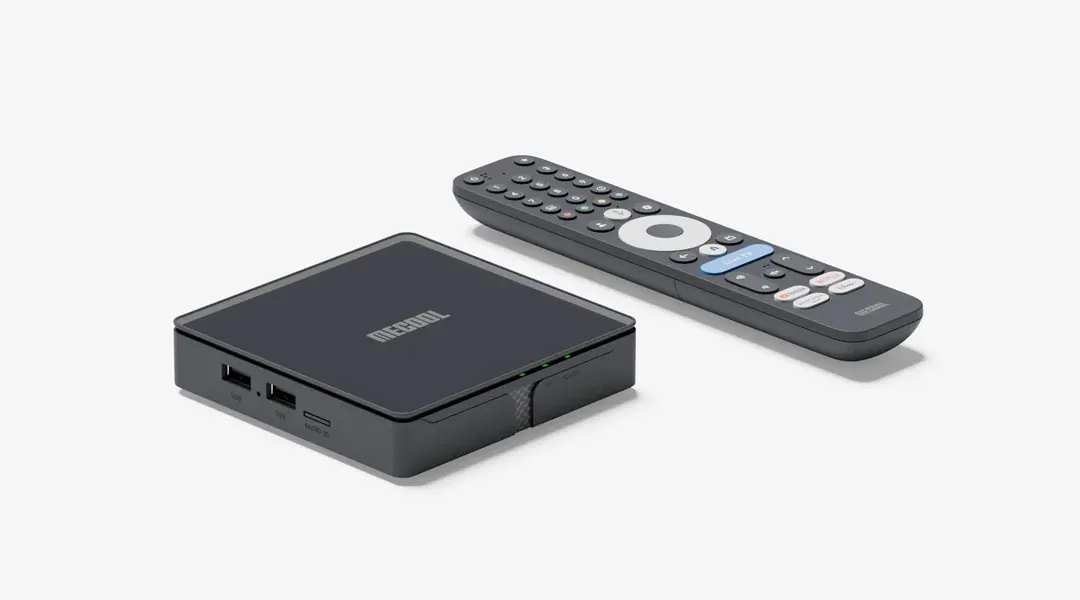
Botnet Shenzhen şäherindäki Videostrong Technology tarapyndan döredilen we MECOOL markasy astynda satylan enjamlar arkaly ýaýradyldy. Google-nyň howpsuzlyk barlaglary bu zyýanly programma üpjünçiligini tapyp bilmedi, sebäbi ol obfuskasiýa usullaryny ulanýardy.
x.cpe botneti üç tapgyrly modully platforma öwrüldi we üçünji taraplara girizilmegi satyldy. Zyýanly programma enjamlar onlaýn bolansoň, x.cpe ýa-da com.oemservice atly stub programmasy öýüne habar berýärdi. Bu programma özbaşdak zyýanly däl-de, ýöne ulgamyň ygtyýarlyklary bilen zyýanly modulary gurup bilýärdi we Play Protect-i öçürýärdi.
Bu habar «arstechnica.com» çeşmesinden alnyp, süni intellekt kömegi bilen türkmen diline terjime edildi. Asyl makalany görmek →